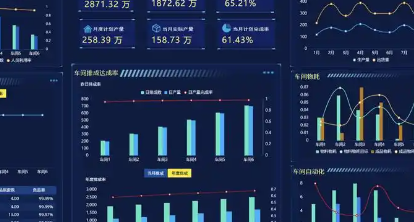
多校区食安管理平台权限与数据划分方案,先要回答一个看似技术、实则管理的问题:办学主体手里的多个校区,食安记录是各记各的,还是同库分级可见。权限回答谁能看、谁能改,数据回答哪些共用、哪些归本校区,两条线在一张方案里同时定清楚,平台上线才不会出现总部看不到全貌、校区又抱怨被插手的局面。多校区平台的成败,不在功能多少,而在权限边界与数据归属有没有照着现实管理层级落下来。
一类是权限混乱:一个校区的账号能翻看另一个校区的台账,集团岗位直接改动校区记录,人员离职之后旧账号仍然可以登录;另一类是数据混乱:同一家供应商在不同校区名字不同,同一种台账各校字段不一,集团汇总时只能靠人工再拼一遍。两类问题根子相同,把一套单校区系统简单复制到多个校区,却没有配套统一的主数据与角色模型,校区越多,后期纠偏的代价越大。
权限按集团、校区与食堂岗位三层搭。集团层掌握全盘视图,负责统计分析与任务督办,对校区原始记录仅开放查看;校区管理层处理本校事务、分派任务与复核回填;食堂岗位账号只呈现本岗要做的条目,不面对与自己无关的菜单。跨校区检查或联合审计走临时授权,期满自动失效,不留长期口子。账号开通、变更与停用逐项留痕,人员调岗当天完成权限切换,每一次权限放宽或收紧都能查到经办人与审批人。
数据分成两层处理。主数据包括组织架构、供应商库、物料字典、餐次与台账种类,由集团统一维护,校区不得自创名称,从源头保证各校口径一致;业务数据涵盖到货核验、晨检登记、消杀作业、留样登记与温控读数等作业痕迹,归产生它的校区所有,集团汇聚之后只用于统计与督办,不回改原始条目。校区之间默认互不可见,确需横向对标时,由集团开放脱敏后的排名视图,既给了参照,又不泄露单校明细。数据划分还要写明留存期限与导出规则,校区作业记录在平台保存多久、谁有权批量导出,都在方案里定死,防止日常运行中因临时需求开口子、事后又无人收口。
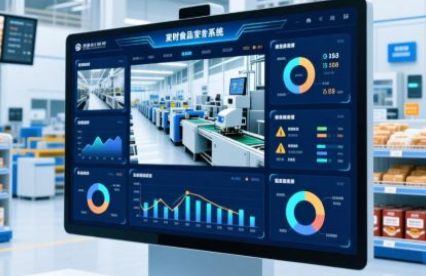
权限与数据两条线能否同时立住,拿一次跨校区调阅试一遍便知。协讯的多校区食安管理平台以统一主数据托底,把角色模型与数据归属做成可配置规则,新校区开办时照模板复制一套权限即可,不必从头梳理。
主要功能包括五项:
1、角色分层:集团校区食堂三级账号,按管辖范围授权互不越界
2、只读边界:上级对校区原始记录只查不改,问题走交办通道
3、主数据统一:供应商物料与台账字典集团维护,校区共用
4、数据归属:作业记录归产生校区所有,汇聚统计不回改
5、授权留痕:开通调岗与停用全程记录,临时授权限期收回
实施上先选一个管理成熟的校区跑通角色与字典,再用同一套模板向其余校区复制,每开一校同步做一次账号清底,避免旧体系里的共用账号沉淀进新平台,开局干净,往后整套体系的治理才省力。
多校区系统划得清不清,设想一次校区负责人调岗就够了:原校区的访问权能不能当天收回、历史痕迹是否完整保留。可先安排免费现场调研,确认校区数量、管理层级与现有系统,再获取定制化建设方案与报价。
按经营主体与校区两个维度叠加授权。承包企业账号只能进入自己经营的校区与食堂,看到本企业作业数据;学校或集团的监管账号横跨全部校区,对承包方记录只读。同一人员在两家企业任职的,分别开户、分别审计,不用一个账号兼任,责任才不会混在一起。
排名视图先只展示迟报、预警处置时效等过程性指标,不与处罚挂钩时校区接受度更高;指标口径先向各校区公示,数据来源可逐级下钻到原始记录,排名结果才有解释力。等运行成熟之后再考虑与考核衔接,节奏由管理方自己把握。
先接数据再提要求。第一阶段只开统一模板填报与主数据对照,允许短周期双轨记录;第二阶段等岗位适应之后再开通物联采集与工单流转。集团安排一次现场辅导,把字典差异与账号分工逐项对齐,薄弱校区也能平滑并入,不必硬切。